Área restrita no WordPress: quando login, usuários e permissões precisam de arquitetura
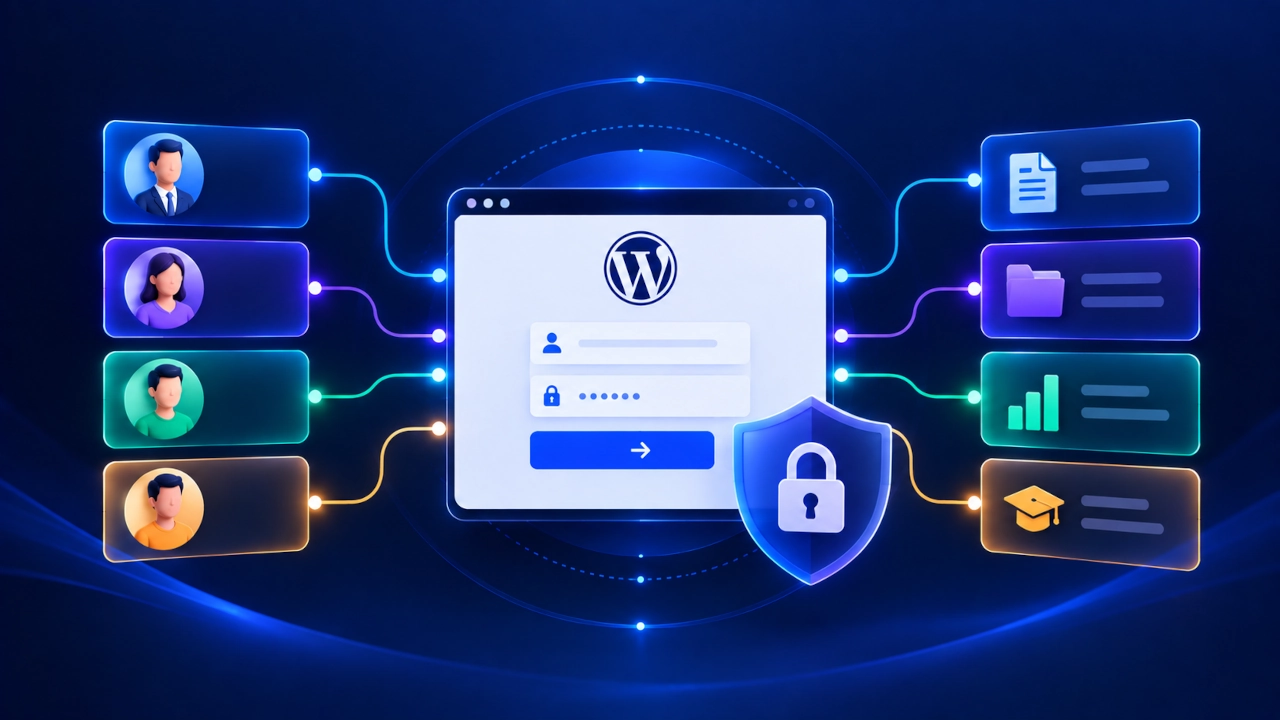
Uma área restrita pode começar com uma necessidade aparentemente simples: determinadas páginas não deveriam ficar disponíveis para qualquer visitante. A empresa cria usuários, adiciona uma tela de login e passa a exibir determinado conteúdo somente depois da autenticação. Para projetos pequenos, essa estrutura pode resolver perfeitamente o problema. A complexidade aparece quando o acesso passa a depender de quem é a pessoa, a qual empresa pertence, qual relação possui com a organização e quais informações ou ações estão disponíveis para seu perfil.
Nesse momento, login deixa de ser a solução e passa a ser apenas a primeira etapa. A aplicação precisa identificar o usuário, compreender aquilo que ele pode fazer, controlar quais dados consegue consultar e aplicar as mesmas regras em páginas, arquivos, formulários, APIs, integrações e qualquer outra interface capaz de acessar a informação. Esconder um item de menu ou impedir que determinada página apareça para visitantes não representa, sozinho, uma arquitetura de controle de acesso.
É por isso que a ZionLab trata áreas restritas em WordPress como projetos de arquitetura, e não simplesmente como instalação de um plugin de membros. WordPress possui usuários, papéis e capacidades que formam uma base importante para esse tipo de projeto, mas a solução final depende de como identidade, dados, permissões e processos precisam se relacionar dentro da operação.
Uma pequena área exclusiva para download pode exigir pouca personalização. Um portal de clientes com documentos individuais, dados vindos de CRM, permissões por empresa, usuários com funções distintas e integrações externas representa outra categoria de responsabilidade. Os dois podem utilizar WordPress, mas não deveriam ser arquitetados como se fossem o mesmo problema.
Login, autenticação e autorização não são a mesma coisa
Quando alguém informa usuário e senha e o sistema confirma sua identidade, ocorreu autenticação. A plataforma conseguiu responder à pergunta: quem está tentando acessar? Essa etapa é fundamental porque cria uma identidade reconhecida dentro da aplicação, mas ainda não determina tudo aquilo que aquela pessoa deveria conseguir visualizar ou executar.
Autorização responde à próxima pergunta: o que esse usuário pode fazer? Duas pessoas autenticadas podem possuir acessos completamente diferentes. Um cliente pode consultar seus próprios documentos sem visualizar dados de outros clientes. Um editor pode alterar conteúdos sem administrar configurações. Um parceiro pode acessar materiais comerciais exclusivos sem entrar em áreas destinadas à equipe interna.
Essa distinção parece conceitual, mas influencia diretamente a segurança. Verificar apenas se alguém está logado não é suficiente quando diferentes usuários possuem responsabilidades diferentes. Uma rota, formulário ou endpoint pode exigir autenticação e, ainda assim, expor dados indevidos se não existir uma verificação posterior sobre aquilo que aquela identidade está autorizada a fazer.
Uma boa área restrita precisa, portanto, separar claramente **identidade de permissão**. Primeiro sabemos quem está acessando. Depois verificamos se essa pessoa possui autorização para consultar aquele dado ou executar aquela ação específica.
WordPress já possui uma arquitetura nativa de usuários, roles e capabilities
WordPress trabalha nativamente com contas de usuário e utiliza roles e capabilities para determinar privilégios. Os papéis padrão, como Administrador, Editor, Autor, Colaborador e Assinante, atendem principalmente à operação editorial tradicional da plataforma, mas não precisam limitar projetos personalizados.
Uma role representa um conjunto de capabilities. Capabilities são permissões específicas que o sistema pode verificar antes de executar determinada função. Essa diferença é importante porque aplicações maduras não deveriam depender de perguntas simplistas como “este usuário é administrador?” quando a necessidade real é saber se ele pode executar uma determinada ação.
Também é possível criar papéis e capabilities específicos para o projeto. Uma área de parceiros pode possuir perfis próprios. Um portal corporativo pode distinguir responsáveis por departamentos. Uma área de clientes pode utilizar regras que não possuem equivalência nos papéis editoriais tradicionais do WordPress.
A arquitetura ganha clareza quando permissões representam responsabilidades reais. Em vez de conceder acesso administrativo amplo apenas porque determinada pessoa precisa realizar uma função específica, o projeto pode permitir somente aquilo que aquela função exige.
O princípio do menor privilégio deveria orientar toda área restrita
Conceder mais acesso do que o necessário costuma ser mais fácil durante o desenvolvimento. Se alguma funcionalidade não funciona, transformar o usuário em administrador pode parecer uma solução rápida. O problema é que essa conveniência transfere risco para a operação.
O princípio do menor privilégio parte da lógica oposta: cada pessoa ou sistema recebe somente as capacidades necessárias para realizar sua função. Um usuário que precisa visualizar relatórios não precisa necessariamente editar conteúdo. Quem publica artigos não deveria automaticamente gerenciar integrações. Um sistema externo que consulta determinada informação não precisa receber credenciais capazes de alterar toda a instalação.
Essa abordagem reduz impacto quando uma conta é comprometida, diminui erros acidentais e facilita compreender responsabilidades. Também torna mais simples revisar acessos conforme pessoas mudam de função ou deixam de fazer parte da operação.
Quanto maior o número de usuários e processos envolvidos, mais importante fica abandonar a ideia de que existem apenas “usuários comuns” e “administradores”. Permissões precisam refletir a realidade da organização.
Área de membros, área de clientes e portal restrito são problemas diferentes
Esses termos são frequentemente utilizados como sinônimos, mas podem representar arquiteturas bastante distintas. Uma área de membros normalmente organiza acesso a conteúdos ou benefícios conforme cadastro, associação ou assinatura. O usuário entra e encontra um conjunto de informações destinadas ao seu perfil ou plano.
Uma área de clientes pode precisar de uma relação individual. Documentos, contratos, solicitações, chamados, histórico ou informações comerciais podem pertencer especificamente àquela pessoa ou empresa. Nesse caso, não basta saber que o usuário possui determinado papel; é necessário saber quais registros pertencem a ele.
Um portal restrito pode ir ainda mais longe. Diferentes públicos, departamentos, empresas ou parceiros podem compartilhar a mesma infraestrutura, mas possuir conjuntos distintos de informação, funcionalidades e processos. O sistema passa a organizar identidade, conteúdo, serviços e integrações dentro de uma mesma experiência.
Como aprofundamos em Portal WordPress para empresas, portal é uma categoria mais ampla. Área restrita é uma capacidade que pode existir dentro dele, mas nem toda área restrita precisa virar uma plataforma complexa.
Conteúdo privado não é apenas uma página fora do menu
Um dos erros mais simples é confundir invisibilidade com proteção. Remover uma página da navegação impede que usuários encontrem facilmente aquele caminho, mas não significa necessariamente impedir acesso direto caso alguém conheça a URL.
A mesma lógica vale para elementos escondidos por CSS, componentes removidos para determinados perfis ou links exibidos somente depois do login. Interface ajuda a orientar experiência, mas não deveria ser a única camada responsável por controlar acesso.
A verificação precisa acontecer onde a informação é efetivamente entregue. Se determinada página exige uma capability, essa condição deve ser verificada antes de o conteúdo ser disponibilizado. Se um endpoint retorna dados privados, a própria requisição precisa passar por autorização. Se uma ação altera informações, o sistema precisa confirmar a permissão antes de executá-la.
Segurança de uma área restrita não pode depender de o usuário “não descobrir” o endereço certo. O sistema precisa continuar negando acesso mesmo quando alguém tenta chegar diretamente à informação.
Arquivos privados exigem uma estratégia própria
PDFs, contratos, planilhas, relatórios e outros documentos costumam fazer parte de áreas restritas. É fácil proteger a página em que um arquivo aparece e esquecer que o próprio documento pode possuir uma URL independente.
Quando confidencialidade realmente importa, o projeto precisa avaliar como esses arquivos são armazenados e entregues. Dependendo da arquitetura, pode ser necessário impedir acesso direto, utilizar uma camada controlada de download, verificar permissões antes da entrega ou armazenar os arquivos em infraestrutura que ofereça controle apropriado.
Isso é especialmente importante em áreas de clientes. Não adianta garantir que um usuário só veja o card correspondente ao próprio contrato se o endereço do PDF puder ser utilizado diretamente por alguém que não deveria possuir acesso.
A pergunta correta não é apenas “a página está protegida?”. É: **todas as formas possíveis de chegar à informação respeitam a mesma autorização?**
Permissões por conteúdo podem ser diferentes de permissões por usuário
Uma role resolve bem situações em que todos os usuários daquele grupo possuem o mesmo acesso. Um conjunto de assinantes pode visualizar determinada biblioteca; parceiros podem acessar materiais específicos; gestores conseguem aprovar conteúdos.
Mas alguns projetos exigem relacionamentos individuais. O cliente A deveria enxergar registros da empresa A e o cliente B somente aqueles da empresa B. Dois usuários podem possuir exatamente a mesma role e ainda assim não poder acessar os mesmos dados.
Nesse cenário, autorização precisa considerar contexto. O sistema verifica não apenas a capability geral, mas também se aquele registro pertence ao usuário, empresa, contrato, grupo ou relação apropriada.
Essa diferença é fundamental em portais de clientes, extranets e plataformas B2B. Role define uma categoria de responsabilidade; regras contextuais definem quais entidades concretas aquela pessoa pode acessar.
Empresas podem exigir usuários agrupados por organização
Em aplicações B2B, frequentemente não existe apenas uma relação entre plataforma e indivíduo. Vários usuários podem pertencer à mesma empresa e possuir funções diferentes dentro dela.
Uma organização pode ter um administrador responsável por convidar colegas, um usuário financeiro autorizado a consultar documentos específicos e profissionais operacionais com acesso somente às áreas necessárias para o trabalho diário. Todos pertencem à mesma conta empresarial, mas não necessariamente compartilham as mesmas permissões.
WordPress não entrega esse modelo empresarial completo apenas com as roles padrão. Ele pode ser construído através de relacionamentos entre usuários, organizações e capacidades específicas, utilizando recursos existentes e desenvolvimento adequado à necessidade.
Modelar essa estrutura desde o início evita soluções frágeis em que a empresa cria uma conta compartilhada entre várias pessoas ou duplica informações manualmente para cada usuário.
Conta compartilhada é conveniente até ser necessário saber quem fez o quê
Utilizar o mesmo login para uma equipe inteira elimina trabalho de criação de contas, mas destrói boa parte da capacidade de governança. Quando todos usam a mesma identidade, o sistema não consegue distinguir adequadamente ações individuais.
Isso dificulta auditoria, revogação de acesso e investigação de problemas. Se uma pessoa deixa a organização, trocar a senha afeta todos. Se uma ação incorreta acontece, não existe identidade individual suficiente para compreender sua origem.
Áreas restritas maduras deveriam trabalhar com contas individuais sempre que a identidade do usuário importa. Grupos e organizações podem facilitar administração coletiva sem eliminar a capacidade de reconhecer cada pessoa.
Identidade individual também melhora personalização e comunicação, desde que o tratamento dos dados seja compatível com a finalidade da operação.
Auditoria completa autenticação e autorização
Controle de acesso não termina depois que sabemos quem entrou e o que essa pessoa pode fazer. Em determinadas operações, também importa registrar ações relevantes.
Alterações de permissão, download de documentos, modificações em registros, criação de usuários ou determinadas decisões podem justificar logs conforme a criticidade da plataforma. Isso ajuda suporte, segurança e governança quando é necessário compreender o que aconteceu.
Nem todo clique precisa virar um evento de auditoria. Registrar tudo indiscriminadamente cria volume, custo e novas responsabilidades sobre dados. O projeto precisa decidir quais ações possuem importância suficiente para justificar registro.
A sequência fica clara: autenticação identifica, autorização controla e auditoria cria rastreabilidade sobre aquilo que realmente precisa ser acompanhado.
WordPress Admin não precisa ser a interface da área restrita
Criar usuários no WordPress não significa obrigar clientes, parceiros ou associados a utilizar o `/wp-admin/`. Em muitos projetos, a área restrita possui uma interface completamente própria no frontend.
O usuário faz login em uma tela alinhada à identidade visual, acessa dashboard, documentos, formulários, informações e serviços sem perceber a estrutura administrativa utilizada por trás da aplicação. WordPress continua responsável por identidade, conteúdo e diferentes capacidades, enquanto o frontend apresenta somente aquilo que aquele público precisa utilizar.
Isso reduz complexidade para usuários externos e evita expor opções administrativas que não pertencem à sua jornada. Também permite criar experiências muito mais orientadas à função da plataforma.
O painel administrativo pode continuar existindo para equipe interna, enquanto clientes recebem uma experiência específica. Essas duas interfaces podem utilizar a mesma base sem necessariamente apresentar as mesmas funcionalidades.
Esconder o painel não substitui remover permissões
Redirecionar usuários para o frontend e esconder a barra administrativa pode melhorar experiência, mas não deveria ser interpretado como mecanismo principal de segurança.
Se o usuário tecnicamente possui uma capability indevida, impedir que ele veja o botão correspondente não remove essa capacidade. Uma requisição direta ou outra interface poderia continuar acessando a função caso o backend não faça a verificação correta.
A regra precisa existir na camada de autorização. Interface deve refletir as permissões, mas não defini-las sozinha.
Esse princípio vale em todo o projeto: **primeiro impedimos aquilo que o usuário não pode fazer; depois organizamos a interface para que ele nem seja convidado a tentar.**
Nonces protegem intenção de requisição, não definem autorização
WordPress utiliza nonces em formulários, ações administrativas e requisições para ajudar a proteger determinadas operações contra usos indevidos, especialmente ataques em que outro site tenta induzir o navegador de um usuário autenticado a executar uma ação.
Mas um nonce válido não significa que aquela pessoa está autorizada a executar a função. As duas verificações precisam ser tratadas separadamente.
Em desenvolvimento personalizado, é importante confirmar intenção da requisição e, ao mesmo tempo, verificar capacidades do usuário. Utilizar apenas o nonce como se ele representasse permissão produz uma falsa camada de segurança.
Esse detalhe é técnico, mas revela uma regra arquitetural maior: possuir um token, acessar determinada rota ou conhecer determinado endpoint não deveria ser suficiente para receber autorização sobre uma ação sensível.
A REST API precisa respeitar as mesmas regras da interface
WordPress possui REST API capaz de disponibilizar conteúdo e permitir que aplicações externas interajam com a plataforma. Essa capacidade é valiosa para áreas restritas porque o frontend pode buscar informações dinamicamente, aplicativos podem consultar dados e outros sistemas podem executar integrações autorizadas.
Mas a existência de uma API cria outra porta para a mesma informação. Se uma página exige login enquanto seu endpoint retorna os dados publicamente, a proteção da interface perde valor.
Conteúdo público pode naturalmente estar acessível através da API quando isso faz sentido. Conteúdo privado, dados de usuários e ações sensíveis precisam exigir autenticação e autorização compatíveis com sua função.
A regra deve ser consistente: **se o usuário não pode acessar determinada informação pela interface, não deveria consegui-la simplesmente trocando a interface por uma chamada de API.**
Integrações precisam receber somente as permissões necessárias
Áreas restritas frequentemente conversam com CRM, ERP, plataformas de assinatura, serviços de documentos e outras aplicações. Cada integração adiciona credenciais e capacidades capazes de movimentar dados entre sistemas.
Conceder acesso administrativo completo apenas porque uma integração precisa consultar um registro aumenta desnecessariamente o impacto potencial de uma credencial comprometida. O mesmo princípio de menor privilégio aplicado aos usuários humanos deveria orientar integrações.
Quando APIs suportam escopos e permissões específicas, é melhor limitar aquilo que cada serviço consegue executar. No WordPress, autenticação de aplicações também precisa ser tratada separadamente das credenciais pessoais utilizadas por alguém para acessar o painel.
Uma arquitetura bem governada sabe não apenas quais sistemas estão conectados, mas também **o que cada um está autorizado a fazer**.
SSO pode reduzir fragmentação de identidade em ambientes corporativos
Quando uma empresa já utiliza um provedor de identidade para seus colaboradores, criar mais uma combinação de usuário e senha exclusivamente para o portal pode adicionar atrito e dificultar gestão de acessos.
Single Sign-On permite integrar autenticação a uma infraestrutura corporativa existente. A pessoa utiliza sua identidade organizacional e o WordPress recebe as informações necessárias para reconhecer aquele usuário dentro da aplicação.
Isso pode facilitar entrada, desligamento e gestão de contas, principalmente quando existem muitos colaboradores. Mas SSO resolve principalmente autenticação. A aplicação continua precisando decidir o que a pessoa pode fazer depois que sua identidade foi confirmada.
Em outras palavras: saber que alguém pertence à organização não significa necessariamente que essa pessoa possui acesso a todos os recursos do portal.
Autenticação multifator pode ser proporcional ao risco
Uma biblioteca simples de materiais promocionais possui um nível de risco diferente de uma área que contém dados comerciais, informações pessoais ou funções capazes de alterar processos críticos.
À medida que a sensibilidade aumenta, autenticação também pode precisar evoluir. Senhas fortes, autenticação multifator, políticas de sessão e medidas adicionais podem ser apropriadas conforme o contexto.
Não existe vantagem em adicionar fricção desnecessária a todo usuário apenas para dizer que a área é segura. Segurança proporcional significa avaliar impacto, perfil de acesso e ameaça para definir controles compatíveis.
A mesma lógica vale para administradores. Contas capazes de modificar toda a plataforma merecem proteção maior do que usuários que apenas consultam conteúdo restrito.
Revogar acesso é tão importante quanto conceder
Projetos costumam concentrar atenção no cadastro. Um usuário é criado, recebe determinado perfil e passa a utilizar a área. Menos atenção é dada ao momento em que esse acesso deixa de ser necessário.
Clientes encerram contratos, colaboradores saem da empresa, parceiros deixam programas e permissões mudam conforme responsabilidades evoluem. Se o sistema não possui um processo para revisar e remover acessos, contas antigas começam a acumular privilégios que já não correspondem à realidade.
A arquitetura pode incluir status, validade, integração com sistemas corporativos ou rotinas administrativas para ajudar nesse controle. O modelo exato depende do projeto.
Governança de identidade precisa considerar todo o ciclo: criação, alteração, revisão, suspensão e exclusão quando aplicável.
LGPD reforça a importância de autenticação, autorização e auditoria
Áreas restritas frequentemente tratam dados pessoais justamente porque identificam usuários e personalizam informações. Quanto maior a quantidade de dados envolvidos, mais importante se torna compreender quem precisa acessar cada informação e para qual finalidade.
Controle de acesso ajuda a reduzir exposição desnecessária. Uma pessoa do suporte pode precisar visualizar determinado histórico sem receber acesso a todos os dados comerciais. Um parceiro pode consultar um status sem enxergar informações de outros parceiros. Um sistema externo pode receber somente os campos necessários para cumprir sua função.
Além de permissões, a empresa precisa considerar retenção, segurança, fornecedores, compartilhamentos e outras responsabilidades compatíveis com sua operação. WordPress oferece componentes técnicos para controle de acesso, mas conformidade depende da maneira como toda a solução é desenhada e administrada.
Mais dados disponíveis não significam automaticamente uma experiência melhor. Em muitos casos, o melhor projeto é aquele que expõe menos informação porque compreende exatamente o que cada usuário realmente precisa.
Assinaturas e planos adicionam uma nova dimensão às permissões
Uma área de membros pode liberar conteúdo conforme plano contratado, situação da assinatura ou outro critério comercial. Nesse cenário, autorização deixa de depender apenas de uma role fixa.
O usuário pode possuir determinado acesso enquanto a assinatura está ativa, receber capacidades adicionais em outro plano ou perder determinadas funções depois de uma mudança contratual. E-commerce, pagamentos e área restrita passam a trabalhar juntos.
WooCommerce e soluções de assinatura podem participar dessa arquitetura quando existe comércio recorrente, mas ainda é necessário definir claramente quem controla o status que determina acesso e como mudanças são sincronizadas.
Uma plataforma madura não deveria depender de alguém remover manualmente permissões sempre que uma condição comercial muda se o próprio sistema já conhece esse acontecimento.
Área restrita também pode fazer parte da jornada comercial
Não existe obrigação de tratar a área logada apenas como suporte pós-venda. Dependendo do negócio, ela pode fortalecer relacionamento, retenção e recorrência.
Clientes podem encontrar documentos, conteúdos, treinamentos, histórico, recomendações ou novas oportunidades relevantes. Parceiros podem acessar materiais atualizados. Membros podem descobrir benefícios relacionados ao seu perfil.
CRM pode ajudar a preservar contexto entre aquilo que acontece dentro da área e outras interações comerciais. Automação pode reagir a acontecimentos específicos quando isso possui finalidade clara.
A área restrita deixa então de ser apenas um cofre de páginas e passa a funcionar como interface de relacionamento entre empresa e públicos já identificados.
Automação precisa respeitar as mesmas fronteiras de permissão
Uma ação realizada dentro da área pode iniciar processos externos. O envio de um formulário pode abrir uma solicitação. Um documento enviado pode iniciar revisão. Uma alteração de perfil pode atualizar CRM.
Isso é útil, mas cria uma nova responsabilidade: a automação não deveria conseguir ultrapassar as permissões que o processo permite. Um usuário autorizado a solicitar uma alteração não precisa necessariamente possuir autorização para executar diretamente todas as consequências daquela solicitação.
Em fluxos críticos, aprovação humana pode continuar necessária. Em outros, automação pode concluir todo o processo quando regras e riscos são suficientemente claros.
A arquitetura precisa distinguir **solicitar**, **aprovar** e **executar**. Colocar tudo dentro de um único botão pode simplificar interface e simultaneamente destruir importantes fronteiras operacionais.
Inteligência artificial não deveria receber acesso irrestrito à área restrita
Assistentes e agentes podem tornar portais muito mais fáceis de utilizar. Um cliente poderia perguntar onde está determinado documento, um colaborador poderia buscar procedimentos em linguagem natural e um parceiro poderia receber orientação contextual sem navegar por dezenas de menus.
O problema aparece quando essa conveniência é implementada oferecendo ao modelo acesso genérico a toda a base de dados. Uma IA que atende vários clientes não deveria poder recuperar informação de uma conta diferente apenas porque todos os registros estão tecnicamente disponíveis.
Contexto precisa respeitar identidade e autorização. O sistema identifica quem está fazendo a solicitação, determina quais recursos essa pessoa possui permissão para acessar e somente então disponibiliza o contexto apropriado para a IA.
A inteligência pode ser ampla. O acesso aos dados não precisa ser.
Agentes tornam permissões de execução ainda mais importantes
Responder perguntas e executar ações são responsabilidades diferentes. Um agente capaz de informar o status de uma solicitação representa um risco menor do que outro autorizado a criar usuários, alterar contratos ou movimentar informações entre sistemas.
Quanto mais autonomia oferecemos, mais importante fica transformar funcionalidades em capacidades delimitadas. O agente pode consultar uma informação, criar uma tarefa ou iniciar um fluxo específico sem ganhar controle genérico sobre o sistema.
A Abilities API do WordPress caminha justamente na direção de representar funcionalidades de maneira estruturada, com definição de entradas, saídas e verificações de permissão. Isso cria uma base interessante para automação e agentes quando cada ability é exposta conscientemente.
O princípio permanece o mesmo da área restrita tradicional: **não importa se quem executa a ação é uma pessoa, integração ou agente de IA; autorização precisa continuar existindo.**
MCP não deveria virar um atalho em torno das permissões
Model Context Protocol pode funcionar como uma interface para que sistemas de IA descubram e utilizem capacidades oferecidas por aplicações. Isso não significa que um agente conectado através de MCP deveria receber acesso irrestrito ao WordPress.
A camada de protocolo precisa continuar respeitando autenticação, capacidades, escopo e demais controles definidos pela aplicação. Se determinada ability não pode ser executada por aquele usuário, disponibilizá-la através de outra interface não deveria eliminar essa restrição.
Esse ponto será cada vez mais importante conforme áreas restritas deixam de ser utilizadas apenas por humanos através de telas e passam a ser acessadas também por novas interfaces.
A melhor preparação para esse futuro não é liberar tudo para IA. É estruturar corretamente identidade, dados e capacidades hoje.
Plugins prontos podem resolver muito bem áreas restritas simples
Nem toda área privada precisa de desenvolvimento próprio. Existem soluções maduras para membros, assinaturas, conteúdo restrito, LMS e diferentes casos comuns. Quando a necessidade está próxima daquilo que essas ferramentas já resolvem, utilizá-las pode reduzir custo e tempo de implementação.
O problema começa quando vários plugins precisam ser empilhados para simular uma regra de negócio muito específica. Uma extensão controla plano, outra perfil, outra conteúdo, outra arquivos, outra grupos e uma sequência de snippets tenta sincronizar aquilo que nenhuma delas conhece completamente.
Nesse momento, a arquitetura fica difícil de compreender. Atualizações podem alterar comportamentos, regras importantes ficam espalhadas por configurações e ninguém possui uma visão clara de onde determinada permissão realmente é definida.
A decisão não deveria ser “plugin ou código próprio”. Deveria ser: **qual combinação produz a solução mais simples que continua compreensível, segura e sustentável?**
Desenvolvimento sob medida faz sentido quando a regra pertence ao negócio
Se uma empresa possui uma regra exclusiva sobre quem pode acessar determinada informação, como usuários se relacionam com organizações ou quais etapas um processo precisa cumprir, talvez não exista vantagem em tentar encaixar toda essa lógica dentro de produtos genéricos.
Nesse cenário, desenvolvimento WordPress sob medida permite representar a regra diretamente. Recursos nativos continuam sendo utilizados onde fazem sentido, enquanto código específico concentra aquilo que realmente diferencia a aplicação.
Isso também facilita documentação. Em vez de uma regra surgir da combinação acidental entre cinco plugins, ela pode existir como parte conhecida da arquitetura.
Desenvolvimento próprio aumenta responsabilidade de manutenção, portanto não deveria ser utilizado por padrão. Ele faz sentido quando reduz complexidade operacional ou representa uma necessidade que soluções prontas não conseguem atender adequadamente.
Performance de área restrita possui desafios diferentes de um site público
Sites públicos conseguem utilizar cache de forma agressiva porque muitos visitantes recebem exatamente a mesma página. Uma área autenticada pode apresentar conteúdo, menus e dados diferentes para cada usuário.
Isso reduz a possibilidade de armazenar toda a resposta como se fosse igual para todos, principalmente quando existe informação privada ou personalizada. Consultas, APIs e integrações também podem adicionar tempo de resposta.
Arquitetura de performance precisa considerar o que é público, o que é compartilhado entre grupos e aquilo que depende de cada identidade. Cache continua sendo importante, mas precisa respeitar as fronteiras de autorização para nunca entregar a informação de um usuário a outro.
A percepção de velocidade também pode ser melhorada carregando apenas dados necessários para cada interface, evitando dashboards que consultam dezenas de sistemas sempre que alguém abre a primeira tela.
Backups também passam a carregar responsabilidade sobre dados privados
Quando um WordPress armazena apenas conteúdo público, backups já são fundamentais para continuidade. Quando a mesma instalação guarda usuários, documentos privados e informações comerciais, as cópias passam a concentrar dados que também precisam ser protegidos.
Não basta ter backup; é importante saber onde ele está, quem consegue acessá-lo, por quanto tempo permanece armazenado e como seria utilizado em uma recuperação.
Uma infraestrutura bem administrada evita transformar uma medida de continuidade em uma cópia esquecida de informações sensíveis em locais sem controle adequado.
Quanto maior o papel da área restrita na operação, mais importante fica tratar backup, restauração e segurança como parte da própria arquitetura.
Homologação precisa testar usuários diferentes, não apenas páginas
Uma área restrita pode parecer perfeita quando é testada somente com uma conta administrativa. O verdadeiro teste começa quando diferentes perfis percorrem as mesmas jornadas.
Um cliente consegue enxergar apenas os próprios registros? Um usuário sem determinada permissão recebe bloqueio correto ao tentar acessar a URL diretamente? APIs obedecem às mesmas regras? Um arquivo privado continua protegido? O menu reflete as capacidades sem depender delas para segurança?
Também é necessário testar mudança de estado. O que acontece quando um usuário perde acesso? Quando uma assinatura vence? Quando uma pessoa muda de empresa ou perfil? Quando uma integração externa fica indisponível?
Homologação de área restrita precisa testar **identidades e fronteiras**, não somente aparência.
Suporte contínuo se torna mais importante quando WordPress participa da operação
Uma área restrita que entrega conteúdo simples pode exigir manutenção semelhante à de outros sites. Quando usuários, integrações e processos críticos dependem dela, disponibilidade e evolução ganham outra importância.
Atualizações precisam ser testadas, logs analisados quando necessário, permissões revisadas e integrações acompanhadas conforme sistemas externos mudam. Uma pequena alteração em plugin ou API pode afetar fluxos que não aparecem imediatamente na interface pública.
A ZionLab também trabalha com suporte técnico especializado em WordPress e WooCommerce para ambientes que precisam de manutenção contínua, segurança, performance e evolução depois do desenvolvimento.
Quanto mais operacional se torna a plataforma, menos sentido faz tratá-la como projeto que termina definitivamente no dia da publicação.
Como saber se uma área restrita simples é suficiente
Se todos os usuários autenticados podem visualizar essencialmente o mesmo conteúdo, existem poucas funções e não há dados sensíveis ou integrações complexas, uma solução simples pode ser a melhor escolha.
Criar uma plataforma elaborada apenas para disponibilizar alguns documentos adiciona custo de desenvolvimento e manutenção sem produzir benefício proporcional. O objetivo da arquitetura não é maximizar sofisticação.
A complexidade começa a ser justificável quando aparecem diferentes públicos, permissões específicas, dados individuais, organizações, workflows, arquivos privados, integrações ou funções que precisam respeitar contexto.
Tecnologia proporcional significa começar com a solução suficiente sem construir uma base que impeça evolução caso a necessidade cresça.
Quando uma área restrita começa a virar portal
A fronteira não é determinada por quantidade de usuários ou páginas. Ela aparece quando a área deixa de simplesmente restringir conteúdo e passa a organizar uma experiência mais ampla de relacionamento e serviço.
Busca, dashboards, diferentes entidades, integrações, múltiplos públicos, documentos, solicitações e processos podem transformar uma área inicialmente simples em infraestrutura digital mais abrangente.
Nesse momento, vale revisar arquitetura em vez de continuar adicionando funcionalidades isoladas ao mecanismo inicial de login.
O artigo sobre Portal WordPress para empresas aprofunda justamente essa evolução: quando conteúdo, usuários, permissões, serviços e integrações começam a formar uma plataforma.
Como a ZionLab desenvolve áreas restritas no WordPress
A ZionLab começa entendendo quem precisa acessar a área e quais relações existem entre esses usuários. Identificamos públicos, perfis, empresas, conteúdos, dados e ações antes de escolher plugins ou desenhar telas. Essa etapa permite separar necessidades simples de regras que exigem arquitetura própria.
Depois definimos autenticação e autorização. Quais usuários existem? Quais papéis são necessários? Quais capabilities representam responsabilidades reais? Existem permissões por organização ou por registro? Alguma identidade vem de um sistema externo ou SSO?
Conteúdo, arquivos e APIs são analisados dentro das mesmas fronteiras. Não basta proteger a página se um documento continua acessível por outro caminho, assim como não basta esconder um botão quando um endpoint aceita a ação sem verificar capability.
Integrações entram somente depois que a responsabilidade de cada sistema está clara. CRM pode conhecer relacionamento, ERP pode concentrar operação, serviços externos podem fornecer dados e WordPress pode organizar a experiência sem necessariamente duplicar toda a informação.
Quando funcionalidades específicas exigem desenvolvimento próprio, a ZionLab utiliza uma arquitetura que combina recursos nativos, soluções consolidadas e plugins e projetos especiais para WordPress onde uma regra realmente pertence ao negócio.
Esse trabalho faz parte da atuação da ZionLab como especialista em WordPress. O objetivo não é apenas colocar uma tela de login no site, mas criar uma estrutura em que identidade, permissões, dados e processos continuem coerentes conforme a plataforma evolui.
Na visão da ZionLab
Na visão da ZionLab, login é apenas o início de uma área restrita. A partir do momento em que diferentes pessoas deveriam enxergar informações diferentes, autorização passa a ser parte essencial do projeto. Quando existem documentos, APIs, integrações e automações, essa regra precisa atravessar todas as camadas.
Também não acreditamos que toda área restrita precise se tornar um software complexo. Há projetos em que uma solução pronta e bem configurada resolve perfeitamente. A arquitetura ganha importância justamente para descobrir onde a simplicidade é suficiente e onde ela começa a criar riscos ou limitações.
Quanto mais o WordPress participa da operação, mais importante se torna tratá-lo como infraestrutura. Usuários, acessos, dados e integrações deixam de ser recursos isolados do site e passam a representar relações reais entre a empresa e as pessoas que utilizam aquele ambiente.
Para Rafael Sartori, CEO da ZionLab, uma área restrita só está realmente protegida quando a permissão acompanha a informação independentemente da interface utilizada para acessá-la.
“Colocar login em uma página é simples. O trabalho começa quando precisamos garantir que cada pessoa veja apenas aquilo que realmente pertence a ela e execute somente as ações para as quais possui autorização. Essa regra precisa funcionar na página, no arquivo, na API, na integração e, cada vez mais, também para agentes de IA. Área restrita não é esconder informação. É construir uma arquitetura que sabe quem está acessando, o que pode fazer e quais dados podem atravessar cada fronteira.” Rafael Sartori, CEO da ZionLab
Essa forma de pensar também prepara a plataforma para evoluções futuras. Novas interfaces podem surgir, IA pode facilitar acesso ao conteúdo e agentes podem executar determinadas capacidades, mas nenhuma dessas tecnologias deveria exigir que a empresa abandone as regras de identidade e autorização que protegem sua operação.
Uma área restrita madura não depende da interface para ser segura. Ela carrega suas regras junto com os dados e as ações que protege.
Perguntas frequentes sobre área restrita no WordPress
É possível criar uma área restrita no WordPress?
Sim. WordPress possui usuários, roles e capabilities que podem servir de base para áreas privadas, áreas de membros, portais de clientes e diferentes aplicações autenticadas. O nível de desenvolvimento necessário depende das regras de acesso, tipos de conteúdo, integrações e dados envolvidos.
Qual é a diferença entre login e controle de acesso?
Login autentica a identidade do usuário. Controle de acesso também determina aquilo que aquela identidade pode visualizar ou executar. Uma aplicação pode confirmar corretamente quem está logado e ainda possuir falhas de autorização se não verificar quais recursos pertencem a cada perfil.
Posso criar diferentes níveis de acesso no WordPress?
Sim. WordPress possui papéis e capabilities e permite criar estruturas personalizadas. Diferentes usuários podem receber conjuntos distintos de permissões, e projetos mais avançados podem considerar também empresa, grupo, assinatura ou relação com determinado registro.
É possível criar uma área de clientes no WordPress?
Sim. Uma área de clientes pode disponibilizar documentos, solicitações, conteúdos, histórico e informações provenientes de outros sistemas. O projeto precisa definir quais dados ficam no WordPress, quais são consultados externamente e como cada usuário será relacionado somente às informações que pode acessar.
Uma página privada protege também os arquivos publicados nela?
Não se deve assumir isso automaticamente. Arquivos podem possuir formas próprias de acesso dependendo de como são armazenados e entregues. Quando o documento é realmente confidencial, a arquitetura precisa controlar também a entrega do arquivo e não apenas a página onde seu link aparece.
É possível integrar uma área restrita WordPress com CRM ou ERP?
Sim. APIs e integrações podem conectar WordPress a CRM, ERP e outros sistemas. A arquitetura deve definir qual aplicação é responsável por cada informação, quais dados serão compartilhados e quais permissões cada integração possui.
WordPress permite SSO?
Sim. É possível integrar WordPress a provedores externos de identidade através de arquiteturas e soluções compatíveis com os protocolos utilizados pela organização. SSO facilita autenticação, mas as permissões internas da área continuam precisando ser definidas.
Uma área restrita pode ter assinaturas e pagamentos?
Sim. WordPress e WooCommerce podem participar de projetos com planos, assinaturas e regras de acesso relacionadas ao status comercial do usuário. É importante definir qual sistema determina a assinatura e como alterações nesse estado afetam permissões.
IA pode acessar uma área restrita WordPress?
Pode, desde que a arquitetura controle adequadamente identidade, contexto e permissões. Um agente ou assistente não deveria receber acesso irrestrito aos dados. Ele deve consultar apenas aquilo que o usuário representado ou a própria integração está autorizado a acessar.
A ZionLab desenvolve áreas restritas e portais em WordPress?
Sim. A ZionLab desenvolve áreas restritas, áreas de membros, portais de clientes e plataformas WordPress com usuários, permissões, integrações, APIs, documentos, automações e funcionalidades sob medida conforme a necessidade da operação.
Canal ZionLab no WhatsApp
Entre no canal da ZionLab no WhatsApp e receba conteúdos estratégicos, novas publcações e atualizações para evoluir sua operação no digital.
Aviso de conteúdo
É proibida a reprodução, total ou parcial, do conteúdo desta página em qualquer meio, seja eletrônico, digital ou impresso, sem a devida autorização por escrito dos responsáveis.
Veja Também

Área restrita no WordPress: quando login, usuários e permissões precisam de arquitetura
Tracking para pequenas empresas: o que medir para saber se o digital gera resultado
Portal WordPress para empresas: quando um site precisa virar uma plataforma
Automação para pequenas empresas: como ganhar eficiência sem complicar a operação
Mais Lidas


Categorias
- E-commerce (32)
- Inteligência Artificial (18)
- Legado Digital (7)
- Marketing Digital (17)
- Midia (14)
- Negócios (38)
- SEO (30)
- WooCommerce (59)
- WordPress (38)

