WordPress REST API: quando usar APIs para transformar o WordPress em infraestrutura
O WordPress é normalmente associado àquilo que aparece na tela: páginas, posts, menus, formulários, áreas administrativas e interfaces construídas por temas ou blocos. Essa é uma parte importante da plataforma, mas não representa tudo aquilo que o WordPress consegue fazer dentro de uma arquitetura digital mais ampla.
A WordPress REST API permite que outros sistemas consultem ou, quando devidamente autorizados, manipulem informações do WordPress sem depender diretamente das páginas renderizadas pelo site. Conteúdos, mídias, usuários, tipos de post personalizados, taxonomias e capacidades criadas pela aplicação podem ser disponibilizados por interfaces HTTP estruturadas.
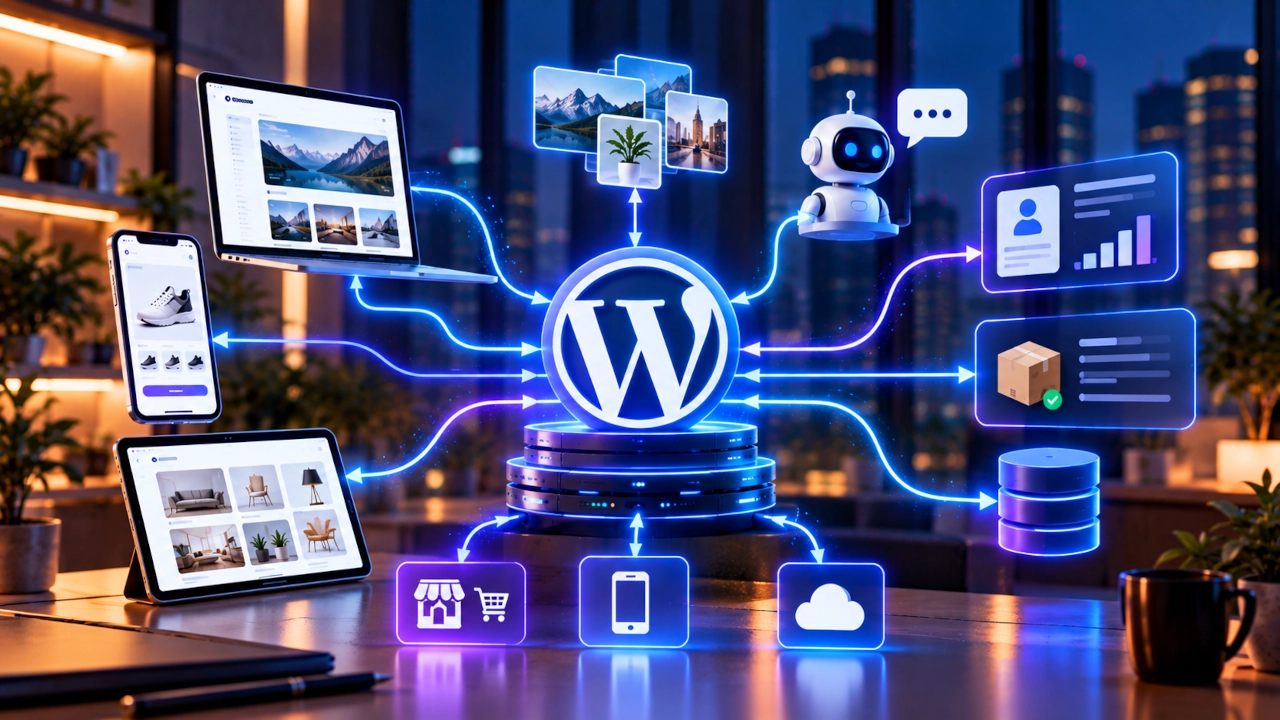
Essa característica muda a maneira de enxergar a plataforma. O WordPress deixa de ser apenas o sistema responsável por montar uma página para o navegador e passa a poder atuar como uma fonte de conteúdo, uma camada administrativa ou uma parte de uma infraestrutura maior que envolve aplicativos, CRMs, automações, frontends desacoplados, portais, sistemas internos e inteligência artificial.
Isso não significa que todo projeto WordPress deveria utilizar a REST API intensamente ou adotar uma arquitetura Headless. Em muitos sites, a arquitetura tradicional continua sendo a solução mais simples, eficiente e sustentável. O valor aparece quando existe uma necessidade real de permitir que outra interface ou sistema utilize informações e capacidades que já pertencem ao WordPress.
A REST API muda a relação entre WordPress e as outras partes da operação digital
Em uma arquitetura tradicional, o navegador solicita uma página ao WordPress e recebe o HTML final produzido pelo tema. O usuário interage com essa interface e o próprio WordPress coordena grande parte da experiência.
Com uma API, outro consumidor pode solicitar somente os dados necessários. Em vez de receber uma página inteira contendo cabeçalho, navegação, estilos e componentes visuais, uma aplicação pode solicitar determinado conteúdo em formato estruturado e decidir como apresentá-lo.
Isso permite que uma mesma informação administrada no WordPress seja utilizada em diferentes interfaces. Um conteúdo editorial pode aparecer no site institucional, em um aplicativo, em uma área restrita ou em outra experiência construída sobre a mesma fonte. Uma integração também pode enviar informações para o WordPress ou executar determinadas ações quando possui autenticação e permissão adequadas.
O ponto importante não é simplesmente “receber JSON”. O valor arquitetural está em permitir que responsabilidades sejam separadas. WordPress pode continuar sendo excelente naquilo que faz bem, enquanto outras aplicações utilizam essas capacidades sem precisar reproduzir toda a lógica editorial ou administrativa.
REST API não é uma tecnologia separada do WordPress
A REST API faz parte da própria arquitetura moderna do WordPress. O núcleo da plataforma disponibiliza endpoints para diversos recursos e utiliza uma estrutura padronizada de rotas, métodos HTTP, autenticação, permissões e respostas.
Por padrão, é possível trabalhar com recursos como posts, páginas, categorias, tags, mídias e outros elementos suportados pelo core. Tipos de conteúdo personalizados também podem participar da API quando são registrados para isso, permitindo que estruturas específicas de um projeto sejam utilizadas por consumidores externos.
Na prática, isso significa que a API não precisa ser tratada como um “módulo paralelo” criado apenas para integrações especiais. Ela é uma das formas pelas quais o WordPress expõe sua própria estrutura para outras aplicações.
O cuidado necessário é compreender que nem tudo que existe no WordPress precisa ou deveria estar disponível externamente. A arquitetura deve definir quais dados fazem sentido, quais operações precisam existir e quais consumidores possuem autorização para utilizá-las.
O endpoint público é apenas uma pequena parte do problema
Quando alguém começa a estudar a REST API do WordPress, é comum que a primeira experiência seja acessar `/wp-json/` e observar as rotas disponíveis. Essa descoberta é útil para compreender a estrutura, mas pode criar uma visão simplificada do que significa trabalhar com APIs em uma operação real.
Consultar posts públicos é uma das situações mais simples. O problema se torna mais interessante quando é necessário criar conteúdos, alterar dados, acessar informações privadas, executar regras específicas do negócio ou integrar sistemas que possuem responsabilidades diferentes.
Nesse estágio, autenticação, autorização, contratos, tratamento de erros, desempenho, versionamento e observabilidade passam a ser tão importantes quanto a própria rota utilizada.
Uma integração não pode ser considerada robusta apenas porque consegue fazer uma chamada HTTP e receber uma resposta. Ela precisa continuar funcionando quando credenciais são alteradas, dados estão incompletos, outro sistema fica indisponível ou a estrutura interna do WordPress evolui.
A diferença entre acessar dados e expor capacidades do WordPress
A REST API pode ser utilizada para leitura de conteúdo, mas projetos mais avançados frequentemente precisam representar ações específicas. Existe uma diferença importante entre buscar um artigo e solicitar ao sistema que execute uma operação.
Uma integração pode precisar criar um registro, alterar um status, enviar uma informação para determinado fluxo, consultar uma condição específica ou iniciar um processo que depende de regras internas do WordPress. Nesses casos, simplesmente expor tabelas ou campos não resolve adequadamente o problema.
O melhor caminho costuma ser representar aquilo que o consumidor realmente precisa fazer. Em vez de permitir acesso genérico aos dados internos e esperar que outro sistema compreenda como utilizá-los, o WordPress pode disponibilizar endpoints ou capacidades específicas que preservem as validações e regras do negócio.
Essa diferença aproxima a REST API dos princípios de API First. Uma boa arquitetura não procura apenas transportar dados. Ela define contratos claros para que diferentes consumidores consigam utilizar capacidades sem depender dos detalhes internos da implementação.
Custom Post Types tornam o WordPress ainda mais interessante como fonte estruturada
Grande parte da flexibilidade do WordPress vem da capacidade de representar mais do que posts e páginas. Produtos editoriais, eventos, profissionais, unidades, documentos, vagas, cursos, cases e inúmeros outros tipos de informação podem ser estruturados como tipos de conteúdo específicos.
Quando esses conteúdos são corretamente modelados e disponibilizados pela REST API, o WordPress pode funcionar como uma camada administrativa para experiências que vão muito além do site principal.
Uma aplicação pode solicitar apenas eventos futuros. Um portal pode entregar matérias para uma experiência externa. Um sistema interno pode consumir determinados registros administrados pela equipe de conteúdo. Um frontend desacoplado pode montar interfaces utilizando os mesmos dados editoriais do WordPress.
O valor depende da qualidade da modelagem. Transformar tudo em texto genérico ou campos sem semântica reduz a utilidade da API. Quanto mais estruturado estiver o conteúdo, mais fácil se torna utilizá-lo em diferentes contextos sem precisar interpretar HTML ou convenções particulares do tema.
Campos personalizados precisam ser tratados como parte do contrato
Projetos WordPress reais utilizam frequentemente metadados e campos personalizados para representar informações que não cabem apenas em título e conteúdo. Esses campos podem participar de uma integração, mas precisam ser expostos de maneira intencional.
Nem todo dado armazenado no WordPress deveria aparecer automaticamente em uma resposta de API. Alguns campos podem ser exclusivamente administrativos, outros podem conter informações sensíveis e outros simplesmente não possuem relevância para consumidores externos.
Quando determinado metadado faz parte do contrato de uma integração, ele precisa ser registrado e disponibilizado de maneira coerente, com validações e formatos previsíveis. Isso reduz dependência de soluções que simplesmente leem estruturas internas e esperam que elas nunca mudem.
Esse princípio é importante porque uma API saudável não deveria expor a estrutura interna inteira da aplicação. Ela deveria disponibilizar aquilo que outros sistemas realmente precisam utilizar.
Autenticação e autorização não são a mesma coisa
Quando uma integração precisa fazer mais do que consultar conteúdo público, surge uma das partes mais importantes da arquitetura: identificar quem está realizando a solicitação e determinar o que essa identidade possui permissão para fazer.
Autenticação responde quem é o consumidor. Autorização responde quais ações essa identidade pode executar. Uma integração autenticada não deveria ganhar automaticamente acesso administrativo amplo apenas porque conseguiu provar sua identidade.
Dentro do próprio WordPress, requisições autenticadas podem utilizar a sessão do usuário e mecanismos como nonces em contextos apropriados. Para integrações externas, o WordPress oferece recursos como Application Passwords, que permitem criar credenciais específicas vinculadas a usuários e revogá-las sem alterar a senha principal da conta.
O ponto arquitetural é mais importante que o mecanismo específico: cada integração deveria receber somente as permissões necessárias para sua função. Utilizar uma conta administrativa genérica para qualquer sistema externo aumenta risco e torna auditoria muito mais difícil.
Application Passwords ajudam a separar integração da senha principal do usuário
Application Passwords são particularmente úteis porque permitem criar credenciais específicas para aplicações externas. Em vez de entregar a senha principal de uma conta WordPress para outro sistema, pode-se gerar uma credencial dedicada àquela integração.
Isso facilita revogação e controle. Se uma integração for desativada ou comprometida, sua credencial pode ser removida sem obrigar a empresa a alterar a senha principal utilizada pelo usuário em outras atividades.
O recurso não elimina a necessidade de governança. A integração continua operando com as capacidades do usuário ao qual a credencial está associada, portanto criar Application Passwords em contas excessivamente privilegiadas pode ampliar desnecessariamente o impacto de um vazamento.
A abordagem mais segura continua sendo trabalhar com usuários, papéis e permissões proporcionais às ações que realmente precisam ser executadas.
Permission callbacks são parte da segurança, não detalhe de implementação
Quando projetos criam endpoints personalizados, é necessário definir quem pode acessá-los ou executá-los. Essa decisão não deveria ser tratada como um detalhe técnico colocado no final do desenvolvimento.
Um endpoint que altera informações precisa validar se o usuário possui capacidade para executar aquela operação. Outro endpoint pode ser público por definição, enquanto uma terceira rota pode ser restrita a integrações específicas.
A lógica de permissão precisa acompanhar a lógica do negócio. Não basta verificar se alguém está autenticado. Dependendo do contexto, pode ser necessário verificar papéis, capabilities, propriedade de registros ou outras condições.
Esse cuidado impede que a API se transforme em um caminho alternativo que contorna regras existentes na interface administrativa. Se uma ação não deveria estar disponível para determinado perfil pelo painel, é necessário questionar por que estaria livremente disponível por API.
Uma API segura não deveria reproduzir o banco de dados do WordPress
Existe uma diferença entre oferecer uma interface programável e abrir a estrutura interna do sistema. Consumidores externos não deveriam precisar conhecer nomes de tabelas, relações internas ou detalhes de implementação que pertencem ao WordPress.
Esse desacoplamento permite que a aplicação evolua. A maneira como determinado dado é armazenado pode mudar internamente sem obrigar todos os consumidores a serem reconstruídos, desde que o contrato externo permaneça compatível.
Também reduz superfície de risco. Uma integração que recebe apenas os dados e operações necessários possui menos capacidade de causar danos do que outra com acesso amplo e indiscriminado à estrutura interna.
Esse princípio se torna ainda mais importante quando sistemas de inteligência artificial entram na operação. Um agente não deveria receber acesso direto ao banco porque precisa consultar um conteúdo ou executar uma ação específica. É mais governável disponibilizar capacidades controladas que preservem validações, permissões e registros.
REST API não significa necessariamente Headless
A popularização de WordPress Headless fez com que muitas pessoas associassem REST API exclusivamente a frontends desacoplados. Essa é apenas uma das aplicações possíveis.
Um WordPress tradicional pode continuar renderizando o site normalmente e, simultaneamente, disponibilizar determinadas informações para um aplicativo, CRM, sistema interno ou parceiro. A existência da API não obriga o projeto a separar frontend e backend.
Headless passa a fazer sentido quando existem razões claras para desacoplar a camada de apresentação. Pode ser necessário compartilhar conteúdo entre diferentes interfaces, construir uma experiência específica com outra tecnologia ou organizar responsabilidades de maneira diferente.
Já analisamos esse cenário em WordPress Headless para empresas e também em arquiteturas específicas como WordPress Headless com Astro. A REST API participa dessas arquiteturas, mas possui valor mesmo em projetos que nunca serão Headless.
WordPress pode alimentar mais de uma interface sem duplicar gestão editorial
Uma das aplicações mais interessantes aparece quando a empresa possui diferentes interfaces que precisam utilizar o mesmo conteúdo. Sem uma fonte comum, equipes podem começar a copiar textos, imagens e dados entre sistemas, criando versões divergentes da mesma informação.
Quando WordPress ocupa o papel de fonte editorial e disponibiliza conteúdos estruturados por API, outras aplicações podem consumir a mesma origem. Isso não significa que todas precisam apresentar a informação da mesma maneira. Cada interface pode adaptar a experiência ao seu contexto.
Um portal, por exemplo, pode possuir site, aplicativo, área de assinantes e outras superfícies que dependem do mesmo conteúdo editorial. A API permite separar gestão de conteúdo da apresentação, evitando que cada canal precise manter sua própria cópia.
Essa arquitetura ganha ainda mais valor quando existe governança editorial, workflow de publicação e uma equipe já acostumada ao WordPress. Em vez de reconstruir todas essas capacidades em cada aplicação, o sistema pode continuar concentrando a responsabilidade editorial.
WordPress REST API pode integrar CRM sem transformar o WordPress em CRM
Integração não significa atribuir ao WordPress responsabilidades que pertencem a outro sistema. Uma landing page pode receber um formulário no WordPress e enviar uma oportunidade para o CRM. O CRM continua sendo responsável pelo processo comercial, enquanto WordPress permanece responsável pela experiência e captura inicial.
O caminho inverso também pode existir. Determinadas informações do CRM podem ser utilizadas para personalizar uma área restrita ou apresentar algum contexto ao usuário, desde que a arquitetura respeite segurança e privacidade.
O valor está em conectar responsabilidades. WordPress não precisa possuir todo o histórico comercial para participar de uma jornada integrada, da mesma maneira que o CRM não precisa renderizar o site para registrar oportunidades.
Essa visão evita um problema recorrente em projetos que crescem por acúmulo: cada sistema começa a receber funcionalidades que pertencem a outro apenas porque foi mais fácil implementar naquele momento.
ERP e WordPress podem conversar sem que um tente substituir o outro
A mesma lógica vale para integrações com ERP. Em operações corporativas ou comerciais, WordPress pode precisar consultar unidades, disponibilidade, informações institucionais ou outros dados que possuem uma fonte oficial externa.
O ERP continua sendo responsável por suas funções operacionais e administrativas. WordPress utiliza apenas aquilo que precisa para construir a experiência digital, evitando manter manualmente uma segunda versão da mesma informação.
Quando o fluxo é bidirecional, as responsabilidades precisam ficar ainda mais claras. Um sistema pode consultar dados no ERP e enviar determinadas informações de volta, mas isso não significa que ambos devam possuir autoridade para editar qualquer coisa.
A discussão se conecta diretamente à nossa visão de ERP integrado: integração saudável não é duplicar sistemas. É permitir que cada parte da operação utilize as informações necessárias sem perder definição sobre onde cada responsabilidade realmente pertence.
Webhooks complementam APIs quando o WordPress precisa reagir a eventos
Nem toda integração deveria depender de um sistema consultando o WordPress repetidamente para saber se alguma coisa mudou. Em determinados fluxos, pode ser mais adequado comunicar um evento quando ele acontece.
Uma publicação pode ter sido aprovada, um cadastro pode ter sido alterado ou determinada ação interna pode precisar iniciar um processo em outro sistema. Nesses casos, webhooks ou mecanismos orientados a eventos podem complementar a REST API.
A API continua sendo útil para consulta ou execução de ações. O webhook atua como uma forma de notificar outro sistema de que existe uma mudança relevante. Combinar os dois modelos pode reduzir consultas repetitivas e permitir integrações mais eficientes.
O WordPress oferece hooks internos muito poderosos, o que permite construir esse tipo de comportamento quando o projeto realmente precisa dele. O importante é não transformar toda integração em polling contínuo apenas porque consultar uma API parece simples.
A REST API não torna o WordPress automaticamente mais rápido
Existe uma associação frequente entre API, Headless e performance. Ela precisa ser tratada com cuidado.
Uma requisição à REST API continua executando WordPress, PHP, banco de dados, plugins, filtros e outras partes da aplicação necessárias para produzir aquela resposta. Transformar uma página em uma chamada JSON não elimina automaticamente o custo do backend.
Em alguns projetos, desacoplar o frontend permite estratégias diferentes de cache, geração estática, distribuição por CDN e carregamento seletivo de recursos. Isso pode produzir ganhos relevantes. Em outros, adiciona uma camada de rede que antes não existia e aumenta a quantidade de componentes que precisam ser monitorados.
Performance depende da arquitetura completa. API é uma ferramenta para integração e separação de responsabilidades, não um atalho universal para velocidade.
Cache de API exige mais cuidado quando a resposta depende do usuário
Respostas públicas e relativamente estáveis podem ser excelentes candidatas a cache. Conteúdos publicados, por exemplo, podem ser distribuídos por camadas intermediárias quando a estratégia da aplicação permite.
O cenário muda quando a resposta depende da identidade do usuário, de permissões, de informações privadas ou de estado em tempo real. Armazenar indiscriminadamente uma resposta personalizada pode expor dados ou entregar informações incorretas para outro consumidor.
Por isso, cache de API precisa considerar contexto, autenticação, invalidação e sensibilidade das informações. A mesma política aplicada a uma página pública não deveria ser reutilizada automaticamente em um endpoint privado.
Em projetos de maior escala, essa decisão pode envolver cache de aplicação, object cache, CDN, proxies e outras camadas. O ponto central continua sendo compreender o que pode ser reutilizado com segurança e o que precisa permanecer dinâmico.
Uma API também pode virar gargalo se não houver limites e observabilidade
Quando um sistema externo passa a depender da REST API do WordPress, surge uma nova fonte de carga. Uma integração mal implementada pode solicitar os mesmos dados milhares de vezes, buscar volumes excessivos de informação ou repetir requisições desnecessariamente.
O WordPress não deveria ser tratado como uma fonte infinita de processamento. Dependendo da operação, pode ser necessário trabalhar com paginação, cache, limitação de consumo, proteção na infraestrutura e desenho de endpoints capazes de devolver apenas aquilo que realmente é necessário.
Também é importante observar latência, erros e padrões de uso. Se uma integração começa a gerar milhares de respostas com falha, a empresa precisa descobrir isso antes que um usuário reclame de uma consequência em outra ponta do sistema.
Logs, monitoramento e identificadores de correlação ajudam a compreender fluxos que atravessam diferentes aplicações. Quanto mais importante a integração se torna para o negócio, menos aceitável é depender exclusivamente de alguém perceber manualmente que parou de funcionar.
Expor endpoints genéricos demais pode transferir complexidade para os consumidores
Uma API pode parecer flexível quando oferece dados muito genéricos, mas essa flexibilidade frequentemente transfere responsabilidade para quem consome.
Se todo aplicativo precisa baixar grandes volumes de informação e aplicar suas próprias regras para descobrir o que realmente importa, cada consumidor começa a reconstruir parte da lógica de negócio. Com o tempo, diferentes sistemas podem interpretar a mesma informação de maneiras diferentes.
Em determinadas situações, faz mais sentido criar endpoints ou capacidades que representem uma necessidade real. O consumidor pede aquilo que precisa e o WordPress aplica as regras internamente antes de devolver a resposta.
Isso não significa criar uma rota diferente para qualquer tela. Significa equilibrar reutilização e semântica para que a API continue compreensível sem se transformar em uma réplica crua da estrutura interna.
Versionamento é importante principalmente em endpoints personalizados
As rotas do core seguem a estrutura definida pelo WordPress, mas projetos que criam APIs próprias precisam pensar como essas interfaces poderão evoluir. Um endpoint utilizado apenas pelo próprio site pode ser alterado com coordenação relativamente simples. Uma rota utilizada por aplicativos, parceiros ou outras equipes cria uma dependência maior.
Namespaces e versões permitem organizar evolução de contratos personalizados. Uma nova versão pode ser introduzida enquanto consumidores antigos continuam utilizando a anterior durante um período de transição.
O importante é evitar mudanças silenciosas que alterem o significado de respostas sem que os consumidores saibam. Uma integração pode continuar retornando HTTP 200 e, ainda assim, estar funcionalmente quebrada porque determinada informação passou a significar outra coisa.
Quanto maior a importância operacional da API, mais necessário se torna tratar mudanças como parte de um ciclo de vida e não apenas como uma alteração de código.
A documentação precisa representar aquilo que realmente funciona
Documentação desatualizada é quase tão problemática quanto ausência de documentação. Uma integração pode ser construída com base em uma rota, campo ou comportamento que deixou de existir, obrigando equipes a descobrir por tentativa e erro como o sistema funciona atualmente.
Projetos WordPress com APIs próprias deveriam documentar endpoints relevantes, métodos, parâmetros, autenticação, respostas esperadas e erros importantes. Quando a API representa capacidades sensíveis, também faz sentido registrar regras de negócio que não são evidentes apenas pela estrutura da resposta.
A documentação possui outra função estratégica: reduzir dependência de pessoas específicas. Se apenas o desenvolvedor que criou a integração sabe como ela funciona, a empresa continua possuindo um ponto único de conhecimento mesmo que tecnicamente tenha uma API bem construída.
Arquitetura sustentável precisa sobreviver à troca de fornecedores, desenvolvedores e equipes.
WordPress REST API pode participar de aplicativos móveis e sistemas internos
Um aplicativo móvel não precisa obrigatoriamente possuir um CMS próprio se grande parte de seu conteúdo já é administrada pelo WordPress. Dependendo do projeto, ele pode consumir conteúdos estruturados pela REST API e construir uma interface adequada ao contexto móvel.
O mesmo vale para sistemas internos. Uma intranet, portal corporativo ou área operacional pode utilizar determinadas informações administradas no WordPress sem necessariamente reproduzir todo o sistema editorial.
Isso se conecta a cenários que a ZionLab já trabalha em estruturas como intranet em WordPress, áreas restritas e portais WordPress para empresas.
A REST API amplia as possibilidades quando essas experiências precisam compartilhar informações com outras aplicações ou deixar de depender exclusivamente das páginas renderizadas pelo WordPress.
APIs também abrem espaço para automações mais profundas
Automação no WordPress não precisa se limitar a tarefas executadas internamente por cron ou ações de plugins. Quando existe uma API bem definida, sistemas externos podem consultar estados e executar determinadas capacidades de maneira controlada.
Um fluxo pode receber uma informação de outra plataforma, validar regras no WordPress e criar ou atualizar determinado registro. Outro processo pode utilizar uma mudança no WordPress para acionar uma automação externa.
O valor aparece quando a automação representa um processo real do negócio. Criar integrações apenas porque tecnicamente é possível aumenta dependências sem necessariamente gerar eficiência.
Como discutimos em automação no WordPress, o processo precisa vir antes da ferramenta. A REST API amplia aquilo que pode ser automatizado, mas não decide o que merece automação.
Inteligência artificial adiciona um novo tipo de consumidor ao WordPress
Durante muitos anos, as integrações do WordPress foram pensadas principalmente para navegadores, aplicativos e sistemas tradicionais. A expansão de agentes de IA adiciona outra categoria de consumidor: software capaz de interpretar contexto e decidir qual capacidade precisa utilizar para cumprir uma tarefa.
A REST API pode participar dessa arquitetura ao disponibilizar dados e operações de maneira estruturada, mas isso não significa simplesmente entregar todas as rotas existentes a um modelo de linguagem.
Agentes precisam trabalhar com escopo, identidade e permissões adequadas. Também precisam compreender de maneira confiável o que cada capacidade faz, quais informações são necessárias e quais consequências aquela ação pode produzir.
Recursos mais recentes do ecossistema WordPress voltados a abilities e integrações com IA podem complementar esse cenário, mas a REST API continua sendo uma infraestrutura HTTP importante para comunicação entre aplicações.
A discussão central permanece a mesma: inteligência artificial produz muito mais valor quando trabalha sobre capacidades organizadas, documentadas e governadas do que quando recebe acesso amplo a um sistema que ninguém consegue delimitar.
REST API e agentes de IA não tornam autenticação menos importante
Na realidade, ocorre o contrário. Quanto mais autônomo é o consumidor, mais importante se torna limitar aquilo que ele consegue fazer.
Um agente que precisa consultar conteúdos públicos pode utilizar uma capacidade diferente daquele que precisa atualizar determinado registro. Outro agente pode apenas sugerir uma ação, deixando a execução dependente de confirmação humana.
Essa separação de capacidades ajuda a construir sistemas mais seguros. O modelo não precisa possuir uma credencial administrativa geral apenas porque algumas tarefas exigem acesso autenticado.
Também permite registrar com mais clareza quem executou determinada ação, em qual contexto e com qual autorização. À medida que automações passam a tomar decisões, auditabilidade deixa de ser um detalhe técnico e se transforma em parte da governança.
A REST API pode ampliar o WordPress sem transformar tudo em WordPress
Uma das maiores vantagens de uma boa integração é justamente evitar a tentativa de colocar todos os sistemas dentro da mesma plataforma.
WordPress pode continuar responsável por conteúdo, publicação e determinadas experiências. CRM permanece responsável pelo relacionamento comercial. ERP continua cuidando de processos operacionais. Uma aplicação específica executa outra função para a qual foi desenhada.
A API cria pontes entre essas responsabilidades. O objetivo não é centralizar tudo no WordPress, mas permitir que a plataforma participe de uma operação digital maior sem exigir duplicação desnecessária de dados e lógica.
Isso também protege a arquitetura contra outro extremo: substituir sistemas maduros apenas porque existe um plugin WordPress capaz de executar uma parte de suas funções. A ferramenta precisa se adaptar à responsabilidade, não a responsabilidade ser deformada para caber na ferramenta.
Quando a WordPress REST API faz sentido
A REST API ganha valor quando existe uma razão clara para outro sistema utilizar informações ou capacidades do WordPress. Isso pode acontecer porque um aplicativo precisa consumir conteúdo, um CRM precisa receber informações, uma área interna precisa consultar registros ou um frontend separado precisa utilizar WordPress como backend editorial.
Também faz sentido quando a empresa deseja reduzir integrações baseadas em acesso direto ao banco ou automações frágeis que dependem de simular cliques e páginas. Uma interface programável bem definida cria uma fronteira mais previsível entre sistemas.
O valor aumenta conforme cresce o número de consumidores ou a importância operacional da integração. Quando várias interfaces passam a utilizar a mesma capacidade, contratos, permissões e governança deixam de ser detalhes e começam a influenciar diretamente o custo de evolução do negócio.
Quando a WordPress REST API não é necessária
Nem todo projeto precisa de uma API personalizada. Um site institucional tradicional, administrado e apresentado inteiramente pelo próprio WordPress, pode não ganhar absolutamente nada ao introduzir novas camadas de integração.
Também não faz sentido criar Headless ou uma aplicação separada apenas para demonstrar sofisticação tecnológica. Se o WordPress tradicional já entrega boa performance, ótima experiência editorial e todos os requisitos do projeto, adicionar outra aplicação significa criar mais código, deploys, infraestrutura e pontos de falha.
Outro erro é utilizar REST API para qualquer comunicação interna mesmo quando existe um mecanismo mais adequado dentro do próprio WordPress. Código executado na mesma aplicação nem sempre precisa fazer uma requisição HTTP para chamar uma capacidade que poderia ser utilizada diretamente.
A arquitetura precisa ser proporcional. REST API resolve a fronteira entre consumidores e capacidades quando essa fronteira realmente existe.
Como a ZionLab trabalha WordPress REST API
A ZionLab não começa um projeto perguntando quais endpoints devem ser criados. Primeiro precisamos compreender quais sistemas participam da operação, quais informações precisam circular, quem é responsável por cada dado e quais ações realmente precisam ser disponibilizadas fora da interface tradicional.
Depois disso, avaliamos se os endpoints nativos do WordPress já atendem à necessidade, se tipos de conteúdo precisam ser disponibilizados, se existem campos personalizados relevantes ou se o projeto exige rotas específicas que representem regras próprias do negócio.
Autenticação, permissões, cache, tratamento de erros, documentação e observabilidade entram na mesma discussão porque uma integração precisa continuar funcionando depois que o primeiro teste técnico é concluído.
Em Projetos Especiais, a REST API pode participar de arquiteturas com WordPress, WooCommerce, React, Astro, aplicações externas, CRM, ERP, automações e inteligência artificial. O objetivo não é utilizar APIs porque são modernas, mas permitir que diferentes partes da operação digital trabalhem juntas com responsabilidades claras.
Na visão da ZionLab
Na visão da ZionLab, a REST API é uma das características que ajudam a explicar por que WordPress pode ser tratado como infraestrutura digital e não apenas como ferramenta de publicação. A plataforma consegue continuar oferecendo uma excelente experiência editorial enquanto disponibiliza dados e capacidades para outros sistemas quando a arquitetura exige isso.
O valor não está em expor o maior número possível de endpoints. Está em permitir que aplicações diferentes utilizem aquilo que precisam sem depender do banco de dados, do tema ou de detalhes internos que deveriam permanecer encapsulados.
Quando essa arquitetura é bem construída, o WordPress pode participar de uma operação muito maior do que o próprio site. Conteúdo, integrações, aplicações, automações e inteligência artificial conseguem utilizar capacidades comuns sem obrigar a empresa a recriar o sistema para cada novo canal.
“A REST API muda a maneira de enxergar o WordPress. O site continua sendo uma interface importante, mas deixa de ser a única forma de utilizar aquilo que a plataforma sabe e faz. O valor aparece quando conseguimos conectar sistemas sem transformar integração em acesso irrestrito, duplicação de dados ou dependência de improvisos.” Rafael Sartori, CEO da ZionLab
Essa é a diferença entre simplesmente possuir uma API e utilizar o WordPress como parte de uma arquitetura digital integrada: tecnologia, responsabilidades, segurança e governança precisam evoluir juntas.
Perguntas frequentes sobre WordPress REST API
O que é a WordPress REST API?
A WordPress REST API é uma interface HTTP que permite consultar e, quando autorizado, manipular recursos do WordPress de maneira estruturada. Ela pode ser utilizada por aplicativos, frontends, integrações, automações e outros sistemas.
A REST API faz parte do WordPress?
Sim. O WordPress possui uma REST API integrada ao core e disponibiliza endpoints para diferentes recursos da plataforma. Plugins e projetos personalizados também podem ampliar essa estrutura.
O que significa /wp-json/ no WordPress?
É o ponto de entrada utilizado pela infraestrutura da REST API para disponibilizar rotas e namespaces registrados no WordPress. As rotas específicas dependem dos recursos, plugins e customizações existentes no projeto.
Qual é a diferença entre WordPress REST API e API First?
A REST API é uma tecnologia e uma interface específica do WordPress. API First é uma abordagem arquitetural mais ampla em que APIs são consideradas desde o desenho das capacidades e integrações do negócio.
WordPress REST API é a mesma coisa que Headless?
Não. Projetos Headless normalmente utilizam APIs para conectar frontend e backend, mas a REST API também pode ser utilizada em sites WordPress tradicionais para integrações, aplicativos e automações.
É possível utilizar WordPress como backend de um aplicativo?
Sim. Dependendo do projeto, um aplicativo pode consumir conteúdos ou capacidades do WordPress pela REST API. A arquitetura precisa considerar autenticação, performance, segurança e responsabilidades.
A REST API do WordPress é segura?
Pode ser utilizada com segurança quando endpoints, autenticação, autorização, permissões e infraestrutura são corretamente configurados. Expor uma API não significa tornar qualquer informação privada publicamente acessível.
É necessário desativar a REST API por segurança?
Normalmente não. A REST API faz parte da arquitetura moderna do WordPress e também pode ser utilizada por recursos da própria plataforma. O caminho mais adequado é governar permissões e reduzir exposições desnecessárias, em vez de desativá-la indiscriminadamente.
O que são Application Passwords no WordPress?
São credenciais específicas para aplicações externas, vinculadas a um usuário WordPress. Elas podem ser revogadas individualmente sem alterar a senha principal da conta e são úteis em integrações autenticadas.
Application Password é igual à senha do usuário?
Não. É uma credencial separada criada especificamente para uma aplicação. A integração continua operando de acordo com as permissões do usuário associado.
Custom Post Types podem aparecer na REST API?
Sim. Tipos de conteúdo personalizados podem ser registrados para participação na REST API, permitindo que aplicações externas consumam essas estruturas de forma organizada.
Campos personalizados podem aparecer na REST API?
Sim, desde que sejam registrados ou disponibilizados adequadamente para esse uso. A exposição deve ser intencional para evitar incluir dados desnecessários ou sensíveis.
A WordPress REST API deixa o site mais rápido?
Não automaticamente. Requisições à API continuam utilizando WordPress, PHP, banco de dados e outros componentes necessários. Ganhos de performance dependem da arquitetura, cache, frontend e infraestrutura utilizados.
WordPress REST API pode integrar CRM?
Sim. A API pode participar de integrações em que WordPress troca informações com CRMs, desde que cada sistema continue responsável por suas próprias funções e os fluxos sejam governados.
WordPress REST API pode integrar ERP?
Sim. WordPress pode consultar ou enviar determinadas informações para ERPs por APIs, dependendo da arquitetura. Isso não significa transformar WordPress em ERP ou duplicar todas as informações operacionais.
Qual é a diferença entre REST API e webhook?
A REST API normalmente permite que um sistema solicite informações ou execute ações. Um webhook é utilizado para comunicar a outro sistema que determinado evento ocorreu. Os dois modelos podem trabalhar juntos.
A REST API pode ser utilizada por agentes de IA?
Sim, mas agentes precisam operar com capacidades, autenticação e permissões controladas. Não é recomendável entregar acesso administrativo amplo apenas para permitir que uma IA execute determinadas tarefas.
Todo projeto WordPress precisa utilizar REST API?
Não. Em muitos projetos, a arquitetura tradicional é suficiente e mais simples. A REST API ganha importância quando existem aplicações, integrações ou interfaces externas que realmente precisam utilizar capacidades do WordPress.
A ZionLab desenvolve integrações com WordPress REST API?
Sim. A ZionLab trabalha WordPress, WooCommerce, APIs, integrações, Headless, automações e projetos especiais conectando plataformas e sistemas de acordo com a arquitetura da operação.
Canal ZionLab no WhatsApp
Entre no canal da ZionLab no WhatsApp e receba conteúdos estratégicos, novas publcações e atualizações para evoluir sua operação no digital.
Aviso de conteúdo
É proibida a reprodução, total ou parcial, do conteúdo desta página em qualquer meio, seja eletrônico, digital ou impresso, sem a devida autorização por escrito dos responsáveis.
Veja Também

Tema pronto, page builder ou desenvolvimento sob medida: o que muda na arquitetura do site
Core Web Vitals: o que LCP, INP e CLS realmente dizem sobre a experiência do seu site
WordPress REST API: quando usar APIs para transformar o WordPress em infraestrutura
API First: quando o site deixa de ser a única interface do negócio
Mais Lidas


Categorias
- E-commerce (38)
- Inteligência Artificial (18)
- Legado Digital (7)
- Marketing Digital (18)
- Midia (16)
- Negócios (44)
- SEO (32)
- WooCommerce (58)
- WordPress (43)

